Nuxt corrige vulnerabilidades de seguridad: exposición de archivos, secretos y protección de rutas
octubre 25, 2026
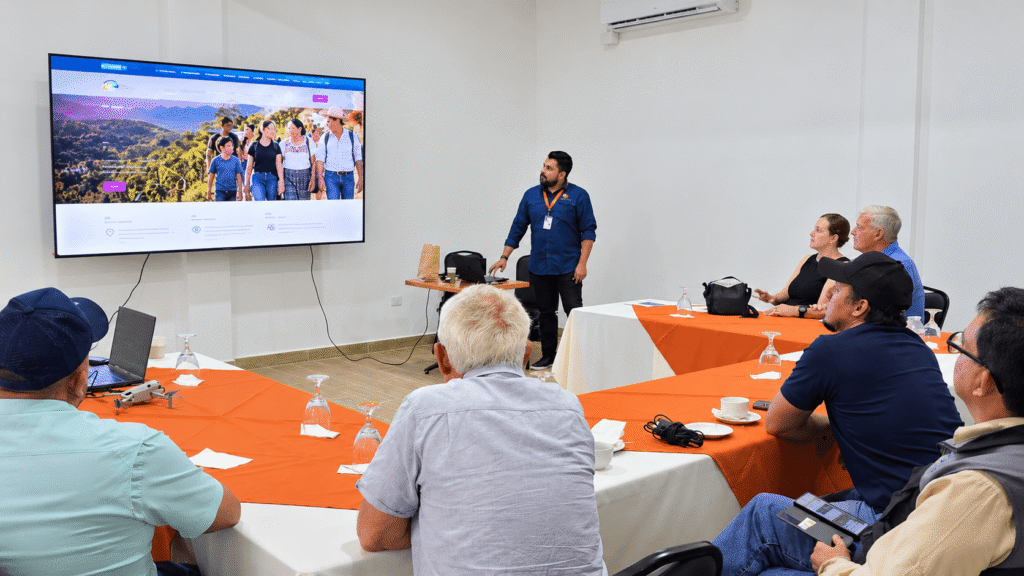
Naranja y Media® presentó a directivos de Proyecto Aldea Global su ecosistema digital para fortalecer la recaudación de fondos
octubre 27, 2026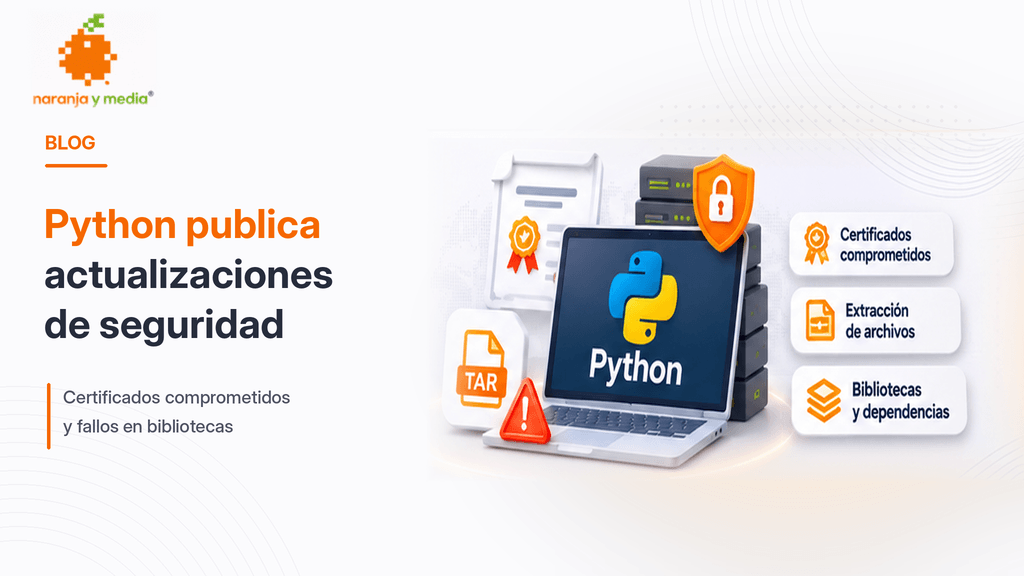
El 25 de octubre de 2026, el proyecto Python publicó actualizaciones extraordinarias de seguridad para diversas ramas del lenguaje.
Estas versiones incluyen correcciones relacionadas con certificados digitales comprometidos, procesamiento de archivos comprimidos y otras funcionalidades de la biblioteca estándar.
Los hallazgos son importantes para organizaciones que utilizan Python en automatizaciones, servicios backend, análisis de datos, aplicaciones empresariales y procesos de integración.
¿Qué ocurrió con los certificados eMudhra?
Uno de los problemas más importantes corresponde a CVE-2026-115557.
Esta incidencia está relacionada con la exposición de claves privadas asociadas con certificados intermedios de la autoridad certificadora eMudhra.
En determinadas circunstancias, comprometer claves utilizadas dentro de una infraestructura de certificados puede permitir que terceros intenten suplantar identidades digitales y afectar la confianza en conexiones seguras.
El equipo de Python incorporó mecanismos para desconfiar de las claves intermedias comprometidas mediante el módulo ssl.
Esta medida también ayuda a proteger operaciones habituales de pip, incluso cuando la herramienta todavía no se ha actualizado por separado.
CVE-2026-114583: problemas durante la extracción de archivos
Otra corrección importante afecta a la funcionalidad tarfile.tar_filter.
La vulnerabilidad se relaciona con el manejo de enlaces que pueden sustituir determinados destinos durante un proceso de extracción.
En aplicaciones que reciben archivos TAR de usuarios externos, es importante controlar dónde se extraen y qué operaciones se permiten.
La actualización introduce verificaciones adicionales frente a determinadas condiciones peligrosas.
Otras correcciones de seguridad
El proyecto también publicó cambios relacionados con:
Biblioteca Expat
Las versiones de mantenimiento de determinadas ramas antiguas actualizaron la biblioteca Expat incorporada para corregir problemas identificados como:
- CVE-2026-77214.
- CVE-2026-102633.
Configuración MIME en Windows
Se incorporaron correcciones relacionadas con CVE-2024-3220 para evitar la lectura predeterminada de determinados archivos de configuración MIME en Windows.
Cookies HTTP
También se corrigió un problema en http.cookiejar relacionado con el tratamiento de cookies que presentan números de versión negativos.
No todos estos problemas afectan a todas las versiones o configuraciones de la misma manera.
¿Qué versiones de Python fueron publicadas?
| Rama | Actualización del 25 de octubre |
|---|---|
| Python 3.11 | 3.11.18 |
| Python 3.12 | 3.12.16 |
| Python 3.13 | 3.13.18 |
| Python 3.14 | 3.14.10 |
| Python 3.15 | 3.15.2 |
Las versiones 3.13.18, 3.12.16 y 3.11.18 corresponden a lanzamientos de seguridad distribuidos como código fuente, sin instaladores binarios oficiales tradicionales.
Los administradores deben revisar cómo su proveedor distribuye los paquetes y las correcciones correspondientes.
Cómo comprobar y actualizar Python
Para verificar la versión instalada podemos utilizar:
python3 --versionTambién debemos comprobar la versión de pip:
python3 -m pip --versionAntes de actualizar, recomendamos identificar los entornos virtuales, dependencias y procesos que utilizan el intérprete.
En servidores Linux, las versiones de Python administradas por el sistema operativo pueden utilizarse internamente para herramientas de administración.
Por esta razón, no recomendamos reemplazar directamente el intérprete del sistema sin conocer sus dependencias.
Es preferible instalar una versión compatible mediante los mecanismos apropiados del sistema operativo y realizar pruebas en entornos virtuales independientes.
Revisar bibliotecas y dependencias
Actualizar Python no significa que todas las bibliotecas de una aplicación estén actualizadas.
También deben revisarse los paquetes instalados desde PyPI y otras fuentes.
Para identificar dependencias antiguas podemos utilizar:
python3 -m pip list --outdatedEse comando identifica paquetes con versiones más recientes, pero no constituye por sí solo un análisis de vulnerabilidades.
Se recomienda complementar la revisión con herramientas de auditoría de dependencias y los avisos de seguridad oficiales de cada proyecto.
Medidas de protección recomendadas
- Mantener Python en una versión con soporte.
- Actualizar las bibliotecas utilizadas por las aplicaciones.
- No procesar archivos no confiables sin controles de seguridad.
- Mantener certificados y almacenes de confianza actualizados.
- Proteger credenciales y variables de entorno.
- Aplicar controles de permisos a los procesos.
- Implementar respaldos, registros y mecanismos de recuperación.
- Probar cada actualización antes de llevarla a producción.
Conclusión
Las actualizaciones extraordinarias de octubre de 2026 demuestran la importancia de administrar adecuadamente el intérprete Python, sus dependencias y las configuraciones de seguridad.
No basta con mantener actualizado el código desarrollado por la organización; también debemos revisar las bibliotecas estándar, certificados digitales y componentes de terceros.
En Naranja y Media® promovemos soluciones tecnológicas modernas, mantenibles y seguras mediante buenas prácticas de desarrollo e infraestructura.
Más información: https://naranjaymediahn.com
Fuentes oficiales
- Python Insider: https://blog.python.org/2026/10/python-3152-31410-31318-31216-31118/
- Python 3.15.2: https://www.python.org/downloads/release/python-3152/
- Python 3.14.10: https://www.python.org/downloads/release/python-31410/
- Python 3.13.18: https://www.python.org/downloads/release/python-31318/