Las inteligencias artificiales más utilizadas en Honduras en 2026: ranking y tendencias del tercer trimestre
octubre 30, 2026
30 de octubre de 2026 | Naranja y Media® | Tecnología y Ciberseguridad
El mercado de las criptomonedas enfrenta uno de los mayores incidentes de seguridad de su historia. El 29 de octubre de 2026, Binance confirmó que sus billeteras calientes (hot wallets) fueron comprometidas, permitiendo retiros no autorizados de activos digitales valorados en aproximadamente 6,300 millones de dólares estadounidenses.
El incidente afectó a una de las principales plataformas mundiales de intercambio de criptomonedas y generó preocupación por la protección de fondos, la infraestructura de custodia digital y la seguridad de los sistemas que administran transacciones blockchain.
Aunque inicialmente se investigó la posible vulneración de una computadora utilizada por un integrante del equipo técnico, Binance posteriormente confirmó que había identificado otros puntos comprometidos.
La investigación continúa y todavía no existe una explicación técnica definitiva de toda la secuencia del ataque.
1. ¿Qué ocurrió con Binance el 29 de octubre de 2026?
Según el comunicado oficial publicado por Binance el 30 de octubre, el incidente comenzó aproximadamente a las 20:05 UTC del 29 de octubre, equivalentes a las 2:05 p. m. en Honduras.
Los atacantes consiguieron realizar retiros no autorizados desde billeteras digitales utilizadas para procesar operaciones dentro del exchange.
El monto estimado por Binance alcanza los USD 6,300 millones, entre diferentes criptomonedas y tokens.
Los activos involucrados incluyen Bitcoin (BTC), Ether (ETH), BNB y stablecoins como USDT y USDC.
No se trató exclusivamente de un robo de Bitcoin, sino de una sustracción de múltiples activos digitales.
Los principales datos del incidente
| Información | Detalle |
|---|---|
| Fecha | 29 de octubre de 2026 |
| Hora aproximada | 20:05 UTC |
| Plataforma afectada | Binance |
| Pérdida estimada | USD 6,300 millones |
| Infraestructura afectada | Billeteras calientes |
| Activos involucrados | BTC, ETH, BNB y otros tokens |
| Estado de la investigación | En curso |
| Protección de usuarios | Binance anunció que cubrirá las pérdidas |
El volumen de activos sustraídos convierte este incidente en uno de los mayores robos de criptomonedas documentados y, según firmas de análisis blockchain, en el mayor registrado hasta la fecha.
2. ¿Cómo lograron los atacantes retirar las criptomonedas?
Para entender el incidente debemos conocer cómo funcionan las billeteras digitales de una plataforma de intercambio.
¿Qué es una billetera caliente?
Una hot wallet es una billetera de criptomonedas conectada a sistemas que permiten realizar transacciones.
Las plataformas de intercambio utilizan estas billeteras para procesar retiros y otras operaciones.
Su principal ventaja es la disponibilidad: pueden operar de manera rápida y automatizada.
Sin embargo, también presentan riesgos porque forman parte de una infraestructura conectada y expuesta a determinados escenarios de ataque.
¿Qué es una billetera fría?
Una cold wallet almacena o protege las claves necesarias para controlar los activos mediante mecanismos que permanecen desconectados de Internet durante la mayor parte de su operación.
Esta separación puede reducir determinados riesgos de acceso remoto.
Las grandes plataformas suelen combinar ambos mecanismos para equilibrar disponibilidad, velocidad y seguridad.
¿Qué ocurrió en este caso?
Las investigaciones preliminares apuntaron inicialmente a una computadora comprometida dentro de un entorno técnico relacionado con DevOps.
Posteriormente, Binance informó que identificó puntos adicionales de vulneración.
La compañía también indicó que, hasta el momento de su segundo comunicado, no había encontrado evidencia de filtración de claves privadas de las billeteras.
Por lo tanto, sería incorrecto afirmar que el ataque se realizó exclusivamente mediante contraseñas robadas, una computadora infectada o una filtración de claves privadas.
La causa raíz todavía debe determinarse mediante el análisis forense del incidente.
3. ¿Qué pasó con Bitcoin y las demás criptomonedas?
Una pregunta importante es si los atacantes lograron vulnerar directamente Bitcoin.
La respuesta es que el incidente reportado no demuestra una vulneración del protocolo Bitcoin.
El ataque afectó la infraestructura utilizada por Binance para custodiar y transferir activos digitales.
Esta diferencia es fundamental.
Bitcoin utiliza una red descentralizada para registrar y verificar transacciones. Binance, por su parte, es una empresa que administra servicios e infraestructura para facilitar las operaciones de sus usuarios.
Una vulnerabilidad en los sistemas de un exchange no significa necesariamente que la blockchain de Bitcoin haya sido comprometida.
¿Por qué preocupa este incidente al mercado?
Los ataques de esta magnitud pueden provocar:
- Incertidumbre entre inversionistas y usuarios.
- Incremento temporal de la volatilidad.
- Interrupciones de determinados servicios.
- Mayor presión sobre plataformas de custodia.
- Revisión de políticas de seguridad y gestión de reservas.
La reacción de los precios no debe atribuirse exclusivamente al incidente sin analizar otras condiciones del mercado.
4. ¿Cuánto dinero logró congelarse?
Una de las principales medidas posteriores al ataque fue el rastreo de los activos sustraídos.
Binance anunció que trabajaba con autoridades, empresas de inteligencia blockchain, emisores de tokens y otros participantes del ecosistema para impedir nuevos movimientos y recuperar fondos.
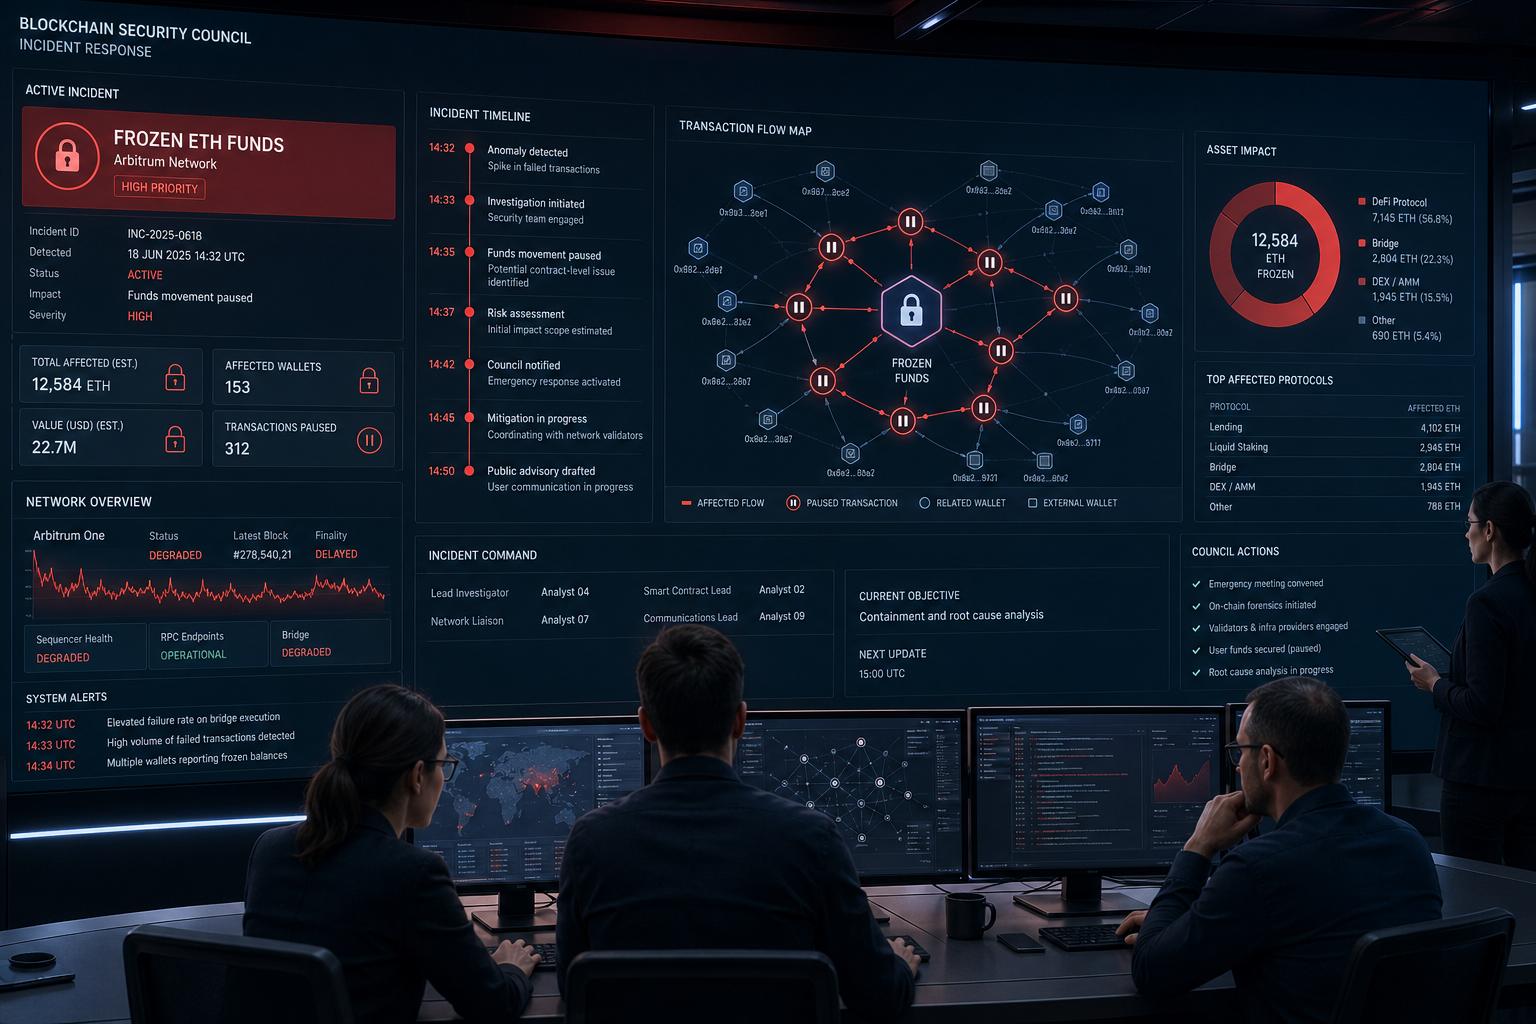
En su segundo comunicado del 30 de octubre, la compañía informó que se habían congelado aproximadamente USD 3,000 millones en activos en blockchain.
¿Qué significa congelar criptomonedas?
Algunos activos digitales, especialmente determinadas stablecoins, incorporan mecanismos administrativos que permiten a sus emisores restringir movimientos desde direcciones específicas.
Esto puede impedir que los activos congelados continúen transfiriéndose.
Sin embargo, no todas las criptomonedas permiten realizar estas operaciones.
Por ejemplo, Bitcoin no dispone de un mecanismo centralizado equivalente para que una empresa congele unilateralmente los fondos de cualquier dirección.
También es importante distinguir entre congelar activos, recuperarlos y restituirlos a sus propietarios: son operaciones diferentes.
Que una cantidad haya sido congelada no significa que ya haya sido recuperada y devuelta.
5. ¿Qué hizo Binance para responder al ciberataque?
Tras identificar el incidente, Binance anunció diferentes medidas para contener el problema y fortalecer su infraestructura.
Suspensión temporal de retiros
La plataforma suspendió temporalmente los retiros mientras realizaba revisiones de seguridad y comprobaba la integridad de los sistemas afectados.
Según su comunicado, los depósitos y otros servicios no afectados permanecieron operativos.
La restauración de retiros se programó de manera gradual, sujeta a verificaciones técnicas.
Investigación y fortalecimiento de infraestructura
Binance informó que había:
- Contenido parte de la infraestructura comprometida.
- Revocado autorizaciones afectadas.
- Reforzado controles de seguridad.
- Iniciado procesos de rastreo de activos.
- Colaborado con autoridades y especialistas externos.
- Preparado un informe técnico posterior al incidente.
Cobertura de las pérdidas
La compañía aseguró que asumiría el impacto financiero del robo y que sus usuarios no cargarían con esas pérdidas.
Para ello mencionó su fondo de protección SAFU (Secure Asset Fund for Users) y recursos de tesorería corporativa.
En su segundo comunicado aseguró haber destinado más de USD 6,340 millones en recursos de la empresa para respaldar la cobertura de los activos afectados.
Esta es una declaración de Binance. La verificación definitiva del respaldo y de las restituciones dependerá de la ejecución de sus medidas y de los informes posteriores.
6. ¿Quién estuvo detrás del robo?
Algunas empresas especializadas en análisis blockchain, incluyendo Elliptic, han señalado que existen indicios que relacionan el ataque con actores vinculados a Corea del Norte.
Estos análisis se basan en patrones operativos y movimientos de fondos observados en la blockchain.
Sin embargo, la atribución definitiva de responsabilidad no ha sido establecida públicamente mediante una conclusión judicial o un informe forense final de Binance.
La compañía ha indicado que continúa investigando las causas y circunstancias del incidente.
Es importante diferenciar entre una hipótesis de atribución, un análisis técnico de terceros y una responsabilidad definitivamente demostrada.
7. ¿Cómo pueden rastrearse las criptomonedas robadas?
Aunque las transacciones de muchas criptomonedas no revelan directamente el nombre de sus propietarios, sí dejan registros públicos en sus respectivas cadenas de bloques.
Los especialistas pueden examinar:
- Las direcciones desde las cuales salieron los fondos.
- Las direcciones que recibieron los activos.
- Los montos y horarios de las transferencias.
- Los movimientos posteriores.
- Los intercambios entre diferentes tokens.
- Las conexiones con plataformas de intercambio.
Estas técnicas forman parte del análisis forense blockchain.
El rastreo puede permitir identificar patrones y localizar activos, pero no siempre garantiza la recuperación de los fondos o la identificación de sus responsables.
8. Cinco lecciones de ciberseguridad que deja este incidente
Primera: la infraestructura interna también debe protegerse
La seguridad no depende únicamente de las aplicaciones visibles para los usuarios.
Los sistemas internos, dispositivos de empleados, herramientas de despliegue y mecanismos de autorización también requieren controles de acceso, monitoreo y mantenimiento.
Segunda: las operaciones críticas necesitan controles independientes
Las organizaciones que administran activos de alto valor deben establecer controles para limitar operaciones peligrosas y detectar comportamientos fuera de lo normal.
Tercera: la seguridad requiere monitoreo continuo
Los mecanismos de detección temprana pueden ayudar a identificar operaciones sospechosas y reducir el tiempo de respuesta ante incidentes.
Cuarta: tener respaldos no es suficiente
Las empresas necesitan planes de respuesta, procedimientos de recuperación y mecanismos para verificar la integridad de sus sistemas.
Quinta: la transparencia es fundamental
Cuando ocurre una vulneración importante, la comunicación precisa y la publicación responsable de hallazgos técnicos ayudan a comprender el incidente y prevenir nuevos problemas.
9. Recomendaciones para usuarios de criptomonedas
Aunque el ataque reportado afectó infraestructura de Binance y no necesariamente las credenciales personales de sus usuarios, siempre es conveniente reforzar las medidas de seguridad.
Entre las recomendaciones principales se encuentran:
- Activar autenticación multifactor mediante un método resistente al phishing cuando esté disponible.
- Utilizar contraseñas únicas y robustas.
- Verificar los dominios y enlaces antes de ingresar información.
- Desconfiar de supuestos mensajes de soporte que solicitan frases de recuperación.
- Proteger las claves privadas y frases semilla.
- Considerar billeteras de autocustodia o almacenamiento fuera de línea cuando resulte apropiado, comprendiendo sus riesgos.
- Consultar comunicados directamente en los canales oficiales.
Nunca compartas tu frase semilla o clave privada con supuestos representantes de soporte técnico.
10. ¿Qué sigue después del ataque?
Binance anunció que trabajaría en restaurar los retiros de forma gradual, mejorar sus controles de seguridad y publicar información adicional sobre la cobertura de reservas.
La compañía también se comprometió a elaborar un informe técnico posterior al incidente para explicar sus causas y las medidas preventivas adoptadas.
Todavía quedan preguntas importantes:
- ¿Cuál fue la secuencia completa del ataque?
- ¿Qué controles fueron eludidos?
- ¿Qué proporción de los fondos podrá recuperarse?
- ¿Cuándo se normalizarán todos los servicios?
- ¿Qué medidas adicionales implementará Binance?
Las respuestas deberán contrastarse con los resultados de la investigación.
Conclusión: el robo a Binance es una advertencia para todo el ecosistema digital
El robo de aproximadamente USD 6,300 millones a Binance demuestra que incluso las organizaciones tecnológicas con grandes recursos pueden sufrir incidentes de seguridad de enorme impacto.
Más allá de Bitcoin o de las criptomonedas, este caso deja una enseñanza para empresas, desarrolladores y administradores de infraestructura: la ciberseguridad debe formar parte de toda la operación tecnológica, desde los dispositivos del personal hasta los sistemas que autorizan transacciones críticas.
En Naranja y Media® compartimos información y análisis sobre tecnología, desarrollo de software, seguridad informática y transformación digital para ayudar a las organizaciones a comprender los desafíos del entorno digital.
Mantener los sistemas actualizados, implementar controles de acceso y establecer procedimientos de respuesta son prácticas esenciales para reducir riesgos.
Conoce más artículos tecnológicos en https://www.naranjaymediahn.com/blog/
Fuentes y referencias
- Binance — Security Incident Update #2, 30 de octubre de 2026
- Reuters — Explicación del incidente
- Elliptic — Análisis blockchain de los fondos sustraídos
- CoinDesk — Investigación sobre el ataque y las reservas
Nota editorial: información disponible al 30 de octubre de 2026. Las cifras, atribuciones y medidas de recuperación pueden cambiar conforme avance la investigación. Este artículo es informativo y no constituye asesoramiento de inversión.